Uruguai trata lei de infraestrutura crítica
Senado uruguaio analisou projeto que cria operadores obrigados a reportar incidentes ao Estado em até 12 horas.
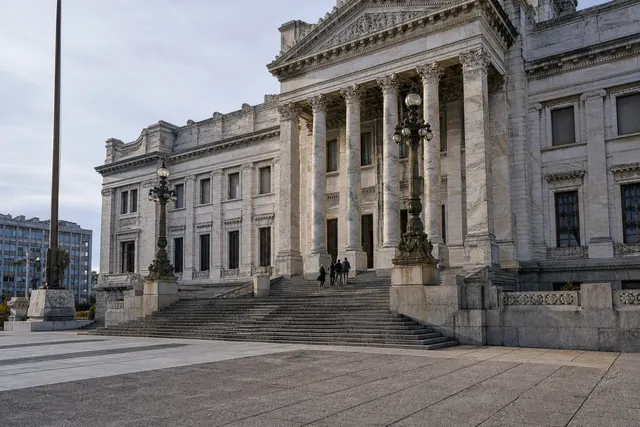
A Câmara de Senadores do Uruguai incluiu na pauta da sessão ordinária de quarta-feira, 16 de setembro, o projeto de lei "De proteção da infraestrutura crítica", que cria operadores públicos e privados obrigados a ter planos de segurança, coordenar respostas a falhas ou ataques e notificar incidentes ao Estado em até 12 horas.
A Câmara de Senadores do Uruguai incluiu na pauta de sua sessão ordinária de quarta-feira, 16 de setembro, o projeto de lei "De proteção da infraestrutura crítica". A proposta cria a figura dos Operadores de Infraestrutura Crítica, obriga entes públicos e privados a ter planos de segurança e resposta e fixa um prazo máximo de 12 horas para reportar incidentes ao Estado.
O que estabelece o projeto?
O texto define o que deve ser considerado infraestrutura crítica e determina que quem a opera tenha planos de segurança e de resposta a falhas ou ataques. Também prevê a criação de um registro nacional de infraestruturas críticas categorizadas, que deverão contar com sistemas de detecção e resposta a incidentes, conhecidos como IDS e IPS.
A proposta também incorpora a obrigação de adotar protocolos de segurança específicos para tecnologias operacionais e para a internet das coisas nas infraestruturas classificadas como críticas. Segundo o que foi divulgado pelo Última Hora, o projeto busca estabelecer um marco normativo que cubra tanto a operação técnica quanto a coordenação institucional diante de incidentes.
A quem se aplica e quais prazos fixa?
A norma alcança operadores públicos e privados que sejam considerados parte da infraestrutura crítica, sob a nova figura de Operadores de Infraestrutura Crítica. Esses atores deverão notificar incidentes de cibersegurança ao Estado em até 12 horas após sua ocorrência e participar de simulados organizados pelas autoridades.
O projeto também determina que o Estado se coordene para que um problema em um setor crítico não termine afetando os demais, com um marco de coordenação interinstitucional em matéria de segurança de infraestruturas. A lógica é evitar efeitos em cadeia entre serviços essenciais.
Que referência internacional toma e como se vincula ao marco uruguaio?
O desenho normativo se baseia na Convenção de Budapeste sobre Cibercrime de 2004 como referência internacional. Em paralelo, o debate legislativo ocorre depois de o Uruguai aprovar em 2024 a Lei 20.327 sobre cibercrimes, após décadas de discussão desde o primeiro projeto apresentado em 1987, com figuras como fraude informática, acesso ilícito e violação de dados.
Em uma entrevista publicada em setembro de 2026, o advogado Nicolás Antúnez apontou esse percurso normativo como parte do avanço do país na matéria. Com este novo projeto, o Senado incorpora uma peça voltada à resiliência de serviços e operadores que, pelo seu papel, ficam sujeitos a exigências maiores de segurança e reporte.
Qual é o papel da URCDP?
A informação disponível não descreve uma intervenção específica da Unidade Reguladora e de Controle de Dados Pessoais neste projeto, mas a situa como órgão com norma própria dentro do marco uruguaio de proteção de dados, segundo sua resolução nº 283/026 base de dados.
Nesse esquema, o projeto de infraestrutura crítica se soma a um ambiente regulatório que já inclui a Lei 18.331 e a Lei 20.327, enquanto o Senado avança com uma ferramenta voltada a operadores que deverão registrar, proteger e reportar incidentes com prazos definidos.
Fontes
- De 2.000 a 30.000 denuncias: el ciberdelito crece, se profesionaliza y desafía a la justicialadiaria.com.uy· la diaria
- Senado tratará “infraestructura crítica” en su sesión ordinariaultimahora.com· Última Hora
- Resolución N° 283/026 base de datosgub.uy· Unidad Reguladora y de Control de Datos Personales (URCDP)