SEC prioriza IA e ataques cibernéticos em 2027
A SEC incluiu IA, phishing sintético e deepfakes nas prioridades de exame de 2027, além de riscos de roubo de identidade
A SEC incluiu nas prioridades de exame fiscal de 2027 a preparação de firmas financeiras para ciberataques ligados à inteligência artificial, segundo uma fonte secundária não confirmada oficialmente. Troutman Pepper, Sidley e Norton Rose Fulbright disseram que os revisores também vão focar phishing gerado por IA, deepfakes, roubo de identidade e o cumprimento de Regulation S-P, S-ID e SCI.
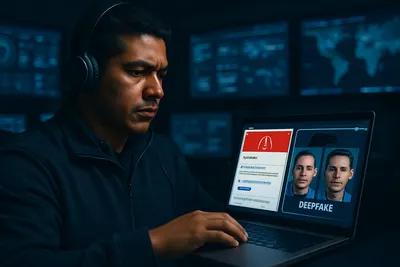
A SEC incluiu em suas prioridades de exame fiscal de 2027 a preparação de entidades financeiras para lidar com ciberataques ligados a sistemas de inteligência artificial, incluindo phishing gerado por IA e voz ou vídeo sintéticos usados em engenharia social, segundo uma fonte secundária não confirmada oficialmente. O material também indica que as revisões vão considerar controles sobre roubo de identidade, transferências fraudulentas, credenciais roubadas e outros riscos emergentes.
Qual é o alcance dessas prioridades de exame?
As prioridades de exame fiscal de 2027 da SEC não são exaustivas e podem ser ajustadas ao longo do ano em resposta a riscos emergentes, eventos de mercado e preocupações de investidores, segundo a análise da Troutman Pepper. O mesmo texto esclarece que não se trata de uma nova regra, de uma proposta regulatória nem de uma ação de enforcement.
A Troutman Pepper acrescenta que os exames vão observar o cumprimento da Regulation S-P e da Regulation S-ID. Nesse contexto, a SEC vai monitorar riscos de tomada de contas, transferências fraudulentas, credenciais roubadas e riscos emergentes de roubo de identidade ligados a SI.
O que as entidades examinadas precisam conseguir mostrar?
As entidades devem conseguir demonstrar um inventário de seus usos de IA, controles de governança e monitoramento, além de programas de resposta a incidentes e prevenção de roubo de identidade que contemplem ataques gerados por IA e credenciais roubadas, de acordo com a análise da Sidley. O escritório também coloca sob revisão usos de IA em análise de investimentos, gestão de clientes e desenvolvimento de código.
A Norton Rose Fulbright concorda que a SEC vai avaliar políticas e procedimentos ligados a ameaças de SI. Entre elas, cita phishing gerado por SI, engenharia social por meio de voz ou vídeo deepfake e ransomware, além de uma ampliação do escopo da Regulation SCI.
Quais mudanças aparecem na Regulation SCI?
A Regulation SCI vai incluir áreas emergentes como SI, tokenização de valores mobiliários, horários de negociação ampliados e computação quântica, segundo a Norton Rose Fulbright. A análise situa esses temas dentro da ampliação do foco da SEC sobre tecnologia, cibersegurança e proteção do investidor.
Em paralelo, o material sobre a Bethesda Magazine informa que a lei de Maryland sobre representações de inteligência artificial e deepfake define uma representação deepfake como uma fotografia, filme, vídeo, gravação de áudio, imagem digital ou imagem gerada por computador indistinguível de uma pessoa humana real e identificável.
O que a Norton Rose Fulbright disse sobre data breach e ransomware?
A Norton Rose Fulbright incluiu o ransomware entre as ameaças que a SEC vai avaliar em seus exames, junto com phishing gerado por IA, engenharia social por voz ou vídeo deepfake e outros riscos de cibersegurança. O ponto central é que a revisão não fica restrita a uma única técnica de ataque, mas amplia o foco para ameaças que podem levar a vazamentos de dados e compromissos operacionais.
Essa análise insere esses riscos na ampliação do foco da SEC sobre tecnologia, cibersegurança e proteção do investidor. Também a conecta às prioridades de exame fiscal de 2027, que contemplam credenciais roubadas, transferências fraudulentas, roubo de identidade e controles contra ataques assistidos por IA.
Fontes
- SEC Exam Priorities 2027: AI Cyberattack Prep for RIAs and BDsfintechlaw.ai· Fintech Law AI
- SEC's 2027 Examination Priorities Focus on Emerging Technology, Cybersecurity and Investor Protectiontroutman.com· Troutman Pepper Locke
- SEC raises the bar: Division of examinations releases fiscal year 2027 prioritiesnortonrosefulbright.com· Norton Rose Fulbright
- SEC Sets 2027 Exam Priorities with Focus on Conflicts, Complex Products and Technologysidley.com· Sidley Austin LLP
- When Seeing Isn’t Believing: Maryland’s New Deepfake Fraud Lawbethesdamagazine.com· Bethesda Magazine