Exército Argentino aparece no leak site da Qilin
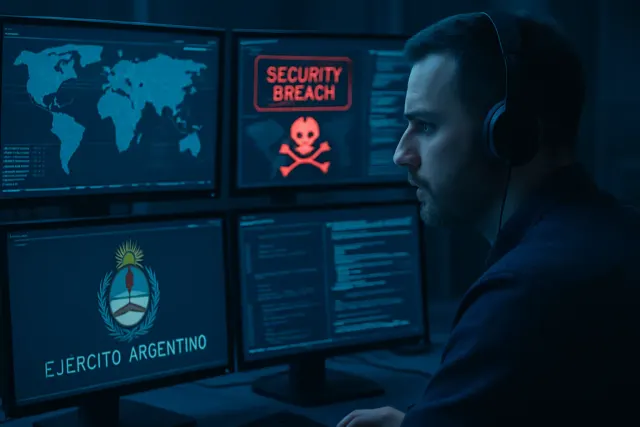
Qilin vinculou o Exército Argentino ao seu site de vazamentos em 24 de julho. Há indícios de credenciais expostas, mas sem brecha confirmada.
Qilin acrescentou o "Exército Argentino" ao seu site de vazamentos em 24 de julho de 2026, em uma entrada que a IntelFusions classifica como não verificada e usada para pressionar o suposto alvo. Ao mesmo tempo, a Dexpose informou que o grupo reivindicou publicamente um ataque ao domínio oficial argentina.gob.ar/defensa/ejercito, enquanto a Ransomware.live registrou atividade de infostealer em contas associadas e um volume superior a 200.000 usuários comprometidos.
Qilin adicionou o "Exército Argentino" ao seu site de vazamentos em 24 de julho de 2026, em uma entrada não verificada que a IntelFusions descreve como uma manobra de pressão, e não como uma violação confirmada. Dexpose, Ransomware.live e IntelFusions relacionam o caso a um ataque reivindicado na mesma data e a sinais de comprometimento de credenciais.
O que se sabe sobre o caso?
Dexpose informou que, em 24 de julho de 2026, Qilin reivindicou publicamente um ataque contra o domínio oficial do Exército Argentino, argentina.gob.ar/defensa/ejercito, e ameaçou expor dados militares sensíveis. A publicação coincide no tempo com o listing observado no site de vazamentos.
A Ransomware.live, por sua vez, mostra uma ficha específica de "Exército Argentino" atribuída ao Qilin, descoberta na mesma data. O registro referencia o domínio oficial do Exército e aponta atividade de infostealer em contas associadas, o que reforça que houve pelo menos comprometimento de credenciais, embora a intrusão principal não esteja verificada.
A mesma fonte estima que a entrada associada ao Qilin corresponda a um ataque datado de 24 de julho de 2026 e lista mais de 200.000 usuários comprometidos em atividade de infostealer relacionada. Esse volume indica alto risco de reutilização de credenciais e um possível vetor de acesso para operadores de ransomware.
Qual é o contexto da atividade do Qilin?
A IntelFusions registrou que o Qilin publicou 27 listings entre 22 e 25 de julho em seu site de vazamentos, dentro de uma tendência de cerca de 120 claims no último mês. Nesse cenário, o caso do Exército Argentino aparece em uma fase de atividade global elevada do grupo.
A mesma publicação descreve o Qilin, também conhecido como Agenda, como uma operação de ransomware-as-a-service ativa desde 2022. O modelo combina um núcleo que mantém o cifrador e a infraestrutura do leak site, enquanto afiliados executam as intrusões em troca de uma parte do resgate.
A IntelFusions acrescenta que o Qilin é conhecido por atacar servidores de virtualização VMware ESXi e o vincula ao incidente de 2024 que interrompeu serviços de análise de sangue em hospitais de Londres. Esse antecedente ajuda a contextualizar o tipo de ambiente que o grupo costuma explorar.
Qual é a situação na Argentina?
Nos últimos 12 meses, a IntelFusions registrou 62 claims em sites de vazamentos de ransomware contra organizações argentinas, distribuídos entre 17 grupos distintos. O número sugere que a quantidade real de vítimas no país pode superar os casos visíveis em painéis limitados como o Pulse.
A Ransomware.live também reúne entre 169 e 174 vítimas atribuídas à Argentina em seu mapa interativo, muito acima das 10 vítimas recentes visíveis no painel do Pulse. Para o ecossistema local, isso indica que a atividade contra organizações argentinas se estende por mais tempo e por mais grupos do que mostram alguns conjuntos de dados parciais.
A RansomLook, por sua vez, registra mais de 32.000 publicações de ransomware desde 2022 e coloca o Qilin entre os grupos mais ativos, com 14,9% dos posts em sua amostra recente e um aumento de mais de 200% na última semana. O caso do Exército Argentino se insere nesse pico global de atividade.
Fontes
- Ransomware Wing — víctimas, grupos y patronespulse.kalir.io· Pulse
- La llegada de los “cárteles” a la ciberseguridadinversorlatam.com· Inversor Latam
- Qilin ransomware lists Argentina's army on its leak siteintelfusions.com· IntelFusions
- Victim: Ejército Argentinoransomware.live· Ransomware.live
- Ransomware.live 👀 — Map ARransomware.live· Ransomware.live
- RansomLook — Open ransomware intelligenceransomlook.io· RansomLook
- Qilin Ransomware Group Targets Ejército Argentinodexpose.io· Dexpose