Sinaloa relata possível vazamento de dados
Sinaloa relata possível vazamento de prontuários médicos, folha de pagamento e contas bancárias. Não há laudos técnicos públicos.
Autoridades e veículos locais em Sinaloa relataram um ciberataque contra a Prefeitura de Culiacán e o governo estadual, com possíveis impactos sobre prontuários médicos, folha de pagamento e contas bancárias. Até 23 de julho, não havia laudos técnicos públicos que confirmassem a origem nem o alcance da violação.
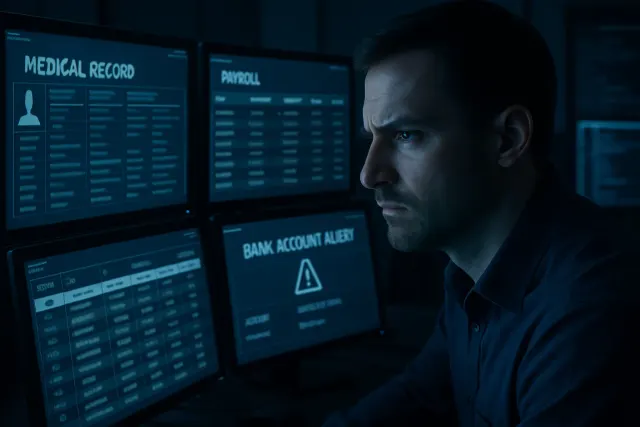
Autoridades e veículos locais de Sinaloa relataram um ciberataque contra a Prefeitura de Culiacán e o governo do estado. Segundo uma vereadora citada pela imprensa, mais de 4.000 prontuários médicos de cidadãos teriam sido comprometidos, além de dados de folha de pagamento e contas bancárias de trabalhadores e contribuintes.
Qual foi o alcance do possível vazamento reportado em Sinaloa?
Debate publicou que os dados comprometidos já não estariam restritos a pacientes da área da saúde, mas abrangeriam toda a base de dados de trabalhadores da Prefeitura, incluindo a folha de pagamento completa e as contas bancárias de funcionários e contribuintes. Na mesma cobertura, a Prefeitura de Culiacán informou por meio de notas que suas áreas técnicas estavam revisando os sistemas e que, até aquele momento, não haviam detectado alertas que permitissem confirmar formalmente uma violação.
El Sol de Sinaloa acrescentou que, até 23 de julho, já se acumulavam sete relatos de possíveis ciberataques a sistemas públicos do estado ao longo de julho. Segundo esse levantamento, as suspeitas alcançavam prontuários médicos, folhas de pagamento, cadastros de contribuintes, informações sobre propriedades e registros portuários. O veículo também informou que não havia laudos técnicos públicos confirmando a origem nem o alcance das possíveis violações.
O que já se sabe e o que segue sem confirmação?
Com o material disponível, não há confirmação pública de que o incidente em Sinaloa tenha sido ransomware, nem atribuição técnica oficial sobre o ataque. A cobertura local fala em possíveis vazamentos e em sistemas sob revisão, mas não em uma conclusão forense fechada.
Em paralelo, a Kaspersky e uma análise divulgada por veículos latino-americanos descreveram casos de ransomware no México com outro perfil. Em um deles, invasores exploraram configurações incorretas de um servidor Microsoft SQL para obter privilégios elevados, implantar web shells, contornar alertas de EPP e criptografar unidades críticas com BitLocker, imprimindo notas de resgate em impressoras de escritório. A organização vítima não foi identificada publicamente nem associada ao setor de saúde.
A TrendTIC também relatou um caso no México atribuído a um grupo que se autodenomina XEntry Team, que teria obtido acesso inicial por meio de um servidor Microsoft SQL mal configurado e credenciais expostas em código público, para depois criptografar sistemas com BitLocker e imprimir notas de resgate nas impressoras corporativas. Esse texto também não identifica a vítima como hospital ou outra organização de saúde.
A combinação desses relatos mostra um contraste claro. Há um caso em Sinaloa com suposta exposição de prontuários médicos e dados administrativos, mas sem confirmação oficial do tipo de ataque, e há casos de ransomware no México com vetores técnicos específicos, embora sem vínculo público com prestadores de saúde.
Fontes
- Hackeo en Sinaloa: Habrían sido filtrados datos de 4000 pacientes, cuentas bancarias y másdebate.com.mx· DebateURL não verificada
- Errores de configuración que alimentan el ransomware: lecciones de Colombia y Méxicocarmona.mx· Carmona.mx
- Expertos alertan sobre una creciente táctica de ransomware: hackers imprimen demandas de rescate durante ataques en América Latinatrendtic.cl· TrendTIC
- Suman siete reportes de posibles ciberataques a sistemas públicos de Sinaloa en juliooem.com.mx· El Sol de Sinaloa