Brasil realiza exercício de cibersegurança nuclear
Simulado reuniu 4 mil pessoas de 380 instituições no Brasil e testou cenários sobre infraestrutura nuclear, energia
O Brasil realizou o Cyber Guardian, um exercício nacional de cibersegurança que reuniu cerca de 4.000 pessoas de 380 instituições. A atividade incluiu cenários sobre usinas nucleares, pequenos reatores modulares, inteligência artificial, hospitais com fontes radioativas e aplicações nucleares marítimas.
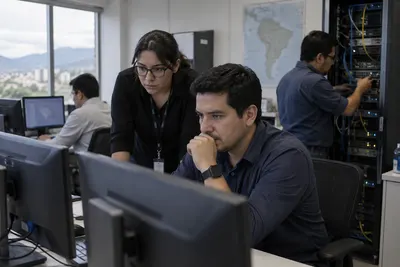
O Brasil realizou o Cyber Guardian, um exercício nacional de cibersegurança que reuniu cerca de 4.000 pessoas de 380 instituições. Cerca de 1.300 participaram presencialmente em Brasília e nos centros regionais de Belém, Curitiba, Manaus, Recife, Rio de Janeiro e São Paulo. A atividade contou com ferramentas de treinamento e ambientes simulados fornecidos pela AIEA para testar a resposta a ataques contra redes de tecnologia da informação e tecnologia operacional.
O que foi treinado no Cyber Guardian?
A AIEA e as autoridades participantes usaram cenários simulados para aprimorar a coordenação entre instituições e a resiliência de serviços essenciais. O exercício incluiu riscos ligados a usinas nucleares, pequenos reatores modulares, aplicações de inteligência artificial, hospitais que usam fontes radioativas e aplicações nucleares marítimas. O coordenador de segurança da informação da autoridade nuclear brasileira descreveu esses casos como cenários diversos e inéditos.
Por que esse tipo de simulação é relevante para OT?
Porque a expansão da conectividade e da automação industrial ampliou a superfície de exposição a ataques contra tecnologia operacional, segundo Fernando Carbone, responsável técnico de segurança da IBM Consulting Brasil. Carbone alertou que um incidente de OT pode interromper a produção e afetar infraestrutura crítica. Em paralelo, um relatório da IBM citado pela BNamericas indicou que, no Brasil, as causas iniciais mais comuns de vazamentos de dados analisados foram o comprometimento da cadeia de suprimentos e o phishing, com 16% cada.
Qual foi o alcance do exercício no Brasil?
O Cyber Guardian não aparece no material como resposta a um incidente real, mas como um treinamento baseado em ameaças simuladas. A cobertura adicional revisada não encontrou evidência de compromissos reais nem de resultados operacionais verificados nas instituições participantes. Isso coloca o foco do evento na preparação conjunta, mais do que na confirmação de um ataque específico ou em uma conclusão sobre falhas detectadas durante a prática.
Fontes
- IAEA Backs Major Cybersecurity Exercise in Brazilmiragenews.com· Mirage News
- IBM: ataques a equipos industriales es riesgo creciente en América Latinabnamericas.com· BNamericasURL não verificada
- Guardião cyber exercise: did the decision reach the team running the service?pentesty.co· Pentesty